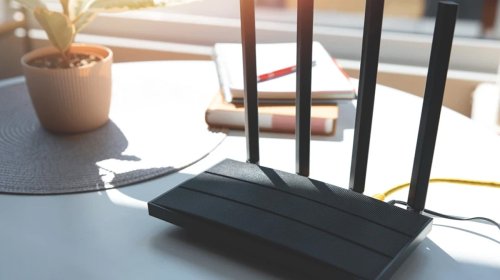
Broadcom texnologiyasından istifadə edən milyonlarla Wi-Fi routerdə ciddi təhlükəsizlik boşluqları aşkarlanıb. WPSplinter adlandırılan bu problem hakerlərə cihazlarda məsafədən zərərli kod işlətmək imkanı verə bilər. Wi-Fi şifrəsini dəyişmək və ya WPS funksiyasını söndürmək isə təhlükədən tam qorunmaq üçün kifayət etməyə bilər.
HİT.az xəbər verir ki, bu barədə “CHIP” nəşri məlumat yayıb.
Təhlükəsizlik tədqiqatçısı Quentin Kaiser tərəfindən aşkarlanan WPSplinter boşluqları simsiz şəbəkələrə qoşulmanı asanlaşdıran Wi-Fi Protected Setup (WPS) texnologiyasındakı bir neçə proqram xətası ilə əlaqəlidir.
“The Register” nəşrinin məlumatına görə, hücum edən şəxslər xüsusi hazırlanmış WPS mesajları göndərməklə routerin yaddaşında nasazlıq yarada bilərlər. Bu isə cihaz sahibinin müdaxiləsi olmadan sistemdə uzaqdan zərərli kodun icrasına şərait yarada bilər.
Kaiser Belçikanın Proximus, Orange və VOO operatorlarının təqdim etdiyi Netgear və Technicolor routerlərində bu üsulun işlədiyini nümayiş etdirib. Tədqiqatçının qiymətləndirməsinə əsasən, təkcə Belçikada 1,5 milyondan çox cihaz risk altında ola bilər. Problemin dünya üzrə əhatə dairəsi isə hələ dəqiq müəyyənləşdirilməyib.
Təhlükəsizlik problemi 2010-cu ildən qalır
Boşluqların tarixi 2010-cu ilə qədər uzanır. Broadcom 2018-ci ildə bəzi xətalar üçün qismən düzəlişlər yayımlasa da, bir çox istehsalçı proqram təminatında lazımi dəyişiklikləri etməyib. Nəticədə, bəzi cihazlar hələ də köhnə və zəif qorunan proqram təminatından istifadə edir. Üstəlik, onların bir qismi artıq yeniləmə almır.
Kaiser iyul ayında Broadcom şirkətinə müraciət edərək boşluqları ictimaiyyətə açıqlamazdan əvvəl aradan qaldırılması üçün 90 gün vaxt verib. Şirkət isə düzəlişlərin mövcud olduğunu bildirərək istifadəçiləri cihaz istehsalçılarına müraciət etməyə yönləndirib.
Tədqiqatçının operatorlarla apardığı müzakirələrdən də konkret nəticə əldə olunmayıb. Avqust ayında ABŞ-ın Kompüter Təhlükəsizliyi Hadisələrinə Reaksiya Qrupunun Koordinasiya Mərkəzinə (CERT/CC) göndərilən bildiriş isə Broadcom tərəfindən boşluqlara CVE identifikatoru verilmədiyi üçün həmin gün bağlanıb.
Wi-Fi şifrəsini dəyişmək təhlükəni aradan qaldırmır
Araşdırma zamanı təhlükəsizlik düzəlişlərinin təsirlənən cihazlara tətbiq olunduğu təsdiqlənməyib. Bununla yanaşı, WPSplinter boşluqlarından real hücumlarda istifadə edildiyinə dair hələlik sübut yoxdur.
Problemin əsas xüsusiyyəti ondan ibarətdir ki, mümkün hücum üçün Wi-Fi şifrəsini bilmək tələb olunmur. Buna görə parolun dəyişdirilməsi təkbaşına kifayət etmir. Hücumun baş tutması üçün WPS qeydiyyat prosesinin tamamlanması da tələb olunmadığından, bu funksiyanın söndürülməsi bütün riskləri aradan qaldırmaya bilər.
Mütəxəssislər istifadəçilərə routerlərinin marka və modelini yoxlamağı, mövcud proqram təminatı yeniləmələrini quraşdırmağı və istehsalçıdan təhlükəsizlik dəstəyinin davam edib-etmədiyini öyrənməyi tövsiyə edirlər. Yeniləmə almayan və dəstəyi dayandırılmış köhnə cihazların daha təhlükəsiz modellərlə əvəzlənməsi də məsləhət görülür.
Samir